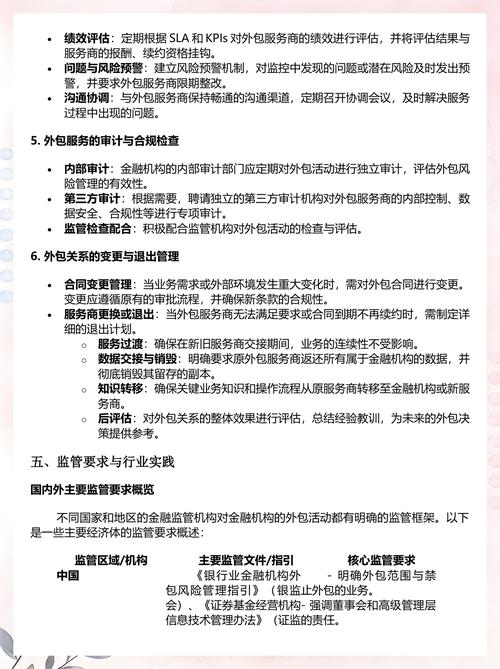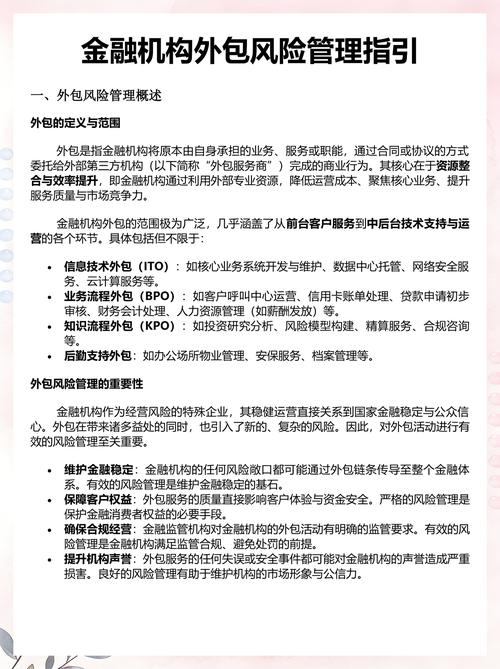
金融机构将非核心业务委托给外部服务商已成为行业常态,其中金融知识流程外包因其专业性和成本优势,被广泛应用于数据处理、客户服务、合规审查、研究报告撰写等领域。外包在提升效率的也带来了信息泄露、操作风险、合规失控等隐患。为规范外包行为,监管部门发布了《金融机构外包风险管理指引》(以下简称《指引》),对接受金融机构委托从事金融知识流程外包的机构提出了明确要求。
一、金融知识流程外包的定义与范围
根据《指引》,金融知识流程外包是指金融机构将基于专业知识的流程性业务委托给外部服务商,包括但不限于:金融数据分析、风险评估建模、反洗钱筛查、信贷审核辅助、投资者教育内容制作、金融产品说明撰写等。这类外包的核心特征是:服务商需具备专业金融知识,且处理的信息往往涉及金融机构的客户数据、交易记录或经营策略。
二、受托方的准入与尽职调查
《指引》要求金融机构在选择外包服务商时,必须进行严格的尽职调查,包括:
- 资质与能力:服务商应具备从事金融知识流程外包所需的专业资质、经验和技术能力,如ISO 27001信息安全管理体系认证、金融行业服务案例等。
- 风控与合规:服务商需建立完善的风险管理体系和合规制度,确保业务操作符合金融监管要求。
- 信息安全:服务商应具备数据加密、访问控制、灾难恢复等能力,并承诺不将数据用于外包任务之外的用途。
对于接受委托的机构而言,需主动配合金融机构的尽职调查,提供真实、完整的资料,并持续满足监管要求。
三、合同管理与责任界定
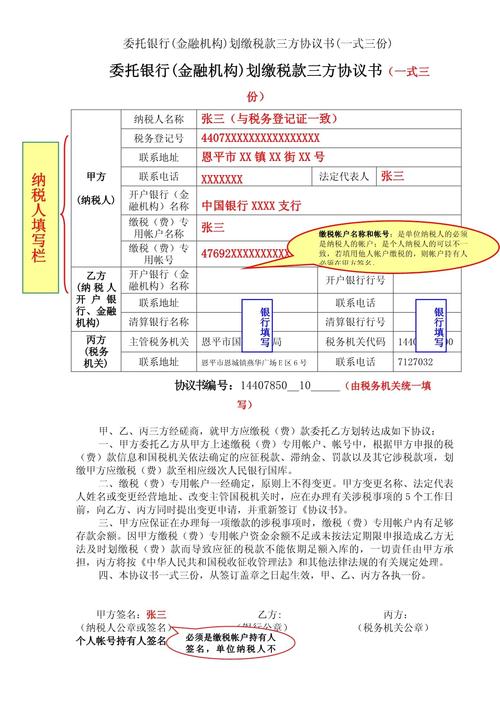
《指引》强调,外包合同应明确双方权利义务,至少包括:
- 服务范围与标准;
- 数据保密与安全条款;
- 审计与监督权;
- 转包限制;
- 违约责任与赔偿机制;
- 退出与业务连续性安排。
受托方需特别注意:不得擅自将业务转包或分包给第三方,除非获得金融机构书面同意,且第三方同样满足监管要求。合同中应明确金融机构保留对外包业务的最终责任,受托方仅承担合同约定的服务责任。
四、信息安全与数据保护
金融知识流程外包涉及大量敏感信息,受托方必须采取以下措施:
- 数据隔离:将金融机构的数据与其他客户数据物理或逻辑隔离。
- 访问控制:实行最小权限原则,仅授权必要人员接触数据。
- 加密传输与存储:对数据传输和存储进行加密,防止泄露。
- 安全审计:定期进行内部安全审计和外部渗透测试。
- 事件报告:发生数据泄露或安全事件时,需在规定时间内通知金融机构并配合调查。
五、持续监控与内部管理
受托方应建立内部风险管理机制,包括:
- 设立专门的外包风险管理岗位;
- 定期开展员工培训,强化合规意识;
- 保留业务操作记录,以备金融机构和监管部门核查;
- 配合金融机构的现场检查和非现场监测;
- 每年至少进行一次外包风险评估,并向金融机构提交报告。
六、退出机制与业务连续性
《指引》要求外包合同应包含退出策略,确保在合同终止或服务商出现重大风险时,金融机构能平稳交接。受托方需:
- 制定业务连续性计划,确保关键服务不中断;
- 在退出前协助金融机构完成数据迁移和知识转移;
- 销毁或归还所有金融机构的数据和资料。
七、法律后果与合规建议
若受托方违反《指引》要求,可能面临合同解除、赔偿损失、监管处罚(如罚款、暂停业务)甚至刑事责任。为确保持续合规,建议受托方:
- 定期对照《指引》进行自查;
- 与金融机构保持沟通,及时了解监管动态;
- 购买网络安全保险,转移部分风险;
- 建立合规文化,将风险管理纳入绩效考核。
##
接受金融机构委托从事金融知识流程外包,既是机遇也是责任。受托方只有深刻理解并严格遵循《金融机构外包风险管理指引》,才能在激烈的市场竞争中赢得信任,实现可持续发展。合规不是负担,而是核心竞争力。